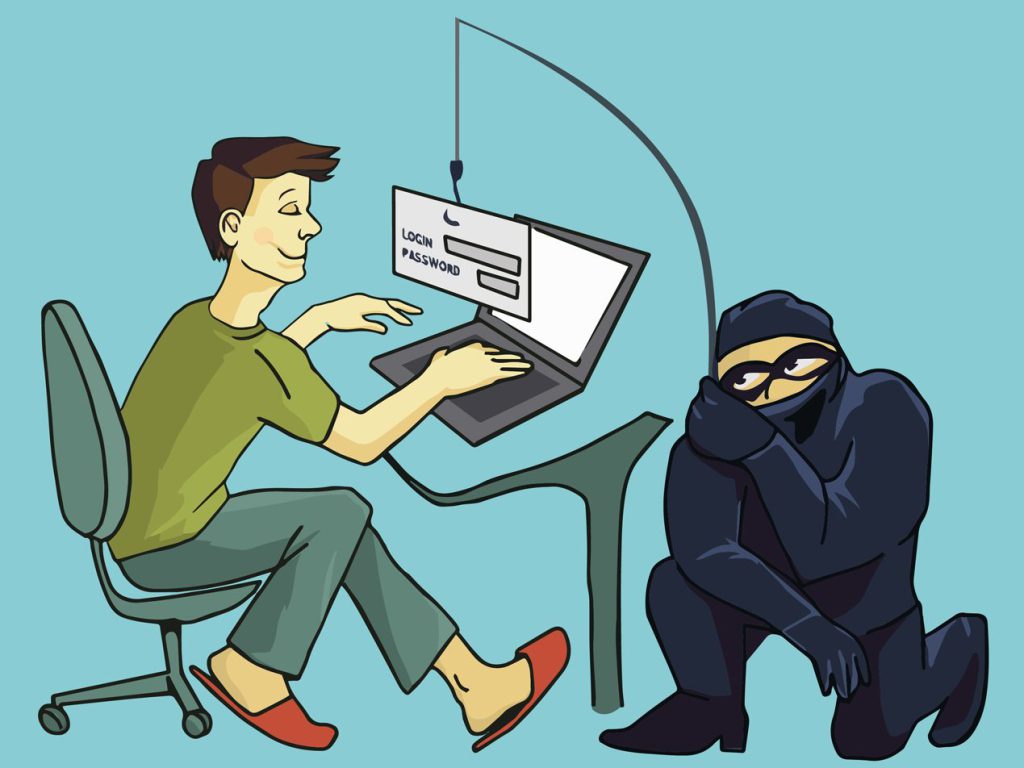
امنیت یک سازمان فقط به فایروال، آنتیویروس و نرمافزارهای امنیتی وابسته نیست. گاهی مهاجم بهجای حمله مستقیم به سیستم، تلاش میکند یک کارمند را متقاعد کند اطلاعاتی را در اختیار او قرار دهد یا کاری انجام دهد که امنیت سازمان را به خطر بیندازد. این نوع حملات در حوزه مهندسی اجتماعی قرار میگیرند.
برای همین، آموزش کارکنان برای مقابله با مهندسی اجتماعی باید بخشی از برنامه امنیت اطلاعات شرکت باشد. هدف این آموزش ترساندن کارکنان یا مقصر دانستن آنها نیست؛ بلکه باید به افراد یاد بدهد درخواستهای غیرعادی را تشخیص دهند، قبل از اقدام مکث کنند و در صورت مشاهده مورد مشکوک، آن را بهدرستی گزارش دهند.
مهندسی اجتماعی چیست؟
مهندسی اجتماعی به روشهایی گفته میشود که در آن مهاجم با استفاده از فریب، اعتماد، فشار روانی یا سوءاستفاده از عادتهای انسانی تلاش میکند به اطلاعات یا دسترسی موردنظر خود برسد.
برای مثال، مهاجم ممکن است خود را جای یکی از افراد زیر معرفی کند:
- مدیر شرکت
- همکار
- مشتری
- بانک
- پشتیبان فنی
- شرکت ارائهدهنده خدمات
- مسئول منابع انسانی
هدف ممکن است دریافت رمز عبور، اطلاعات محرمانه، انتقال وجه یا انجام یک اقدام خاص باشد.
چرا آموزش کارکنان اهمیت دارد؟
حتی پیشرفتهترین سیستمهای امنیتی نیز نمیتوانند همه روشهای فریب انسانی را حذف کنند.
ممکن است مهاجم از یک کارمند بخواهد:
«برای تکمیل فرایند، کد تأیید را برای من ارسال کنید.»
یا:
«من مدیرعامل هستم و به دلیل جلسه فوری نمیتوانم صحبت کنم. لطفاً این پرداخت را همین الان انجام دهید.»
اگر کارمند نداند چنین درخواستهایی میتوانند بخشی از یک حمله باشند، احتمال دارد بدون بررسی آنها را انجام دهد.
آموزش را با مثالهای واقعی و ساده شروع کنید
آموزش امنیتی نباید با اصطلاحات پیچیده آغاز شود.
بهتر است ابتدا چند سناریوی ساده به کارکنان نشان داده شود.
مثلاً:
سناریو اول: ایمیلی از طرف مدیر با درخواست فوری انتقال فایل
سناریو دوم: تماس فردی که خودش را پشتیبان IT معرفی میکند
سناریو سوم: پیامکی که از کاربر میخواهد روی لینک ورود کلیک کند
سپس از کارکنان پرسیده شود:
چه چیزی در این درخواست میتواند مشکوک باشد؟
این روش معمولاً از توضیح تئوری صرف، کاربردیتر است.
کارکنان را با نشانههای فریب آشنا کنید
یکی از اهداف اصلی آموزش باید شناخت علائم هشدار باشد.
برخی نشانههای رایج عبارتاند از:
- ایجاد احساس فوریت
- تهدید یا ترساندن کاربر
- درخواست اطلاعات محرمانه
- درخواست دور زدن فرایندهای سازمان
- درخواست پرداخت غیرمنتظره
- لینک یا فایل ناشناس
- معرفی هویت غیرقابل تأیید
- اصرار برای محرمانه نگه داشتن درخواست
وجود یکی از این موارد بهتنهایی ثابت نمیکند که حملهای در حال وقوع است، اما میتواند دلیلی برای بررسی بیشتر باشد.
مفهوم «مکث قبل از اقدام» را آموزش دهید
یکی از سادهترین عادتهای امنیتی این است که کارمند قبل از انجام درخواستهای حساس کمی مکث کند.
به کارکنان یاد بدهید:
درخواست فوری → توقف کوتاه → بررسی هویت → اقدام
این چند ثانیه میتواند از یک تصمیم عجولانه جلوگیری کند.
مهاجمان معمولاً تلاش میکنند قربانی را در شرایطی قرار دهند که فرصت فکر کردن یا بررسی نداشته باشد.
درخواستهای مالی را جداگانه آموزش دهید
کارکنانی که با پرداختها و امور مالی سروکار دارند باید آموزش اختصاصیتری ببینند.
مثلاً اگر ایمیلی درخواست تغییر شماره حساب یک تأمینکننده را مطرح کرد، کارمند نباید فقط بر اساس همان ایمیل اقدام کند.
بهتر است یک فرایند مستقل برای تأیید تغییرات مالی وجود داشته باشد.
برای مثال:
درخواست تغییر حساب → تماس با شماره ثبتشده قبلی → تأیید → انجام تغییر
این فرایند میتواند خطر فریب از طریق ایمیل را کاهش دهد.
روش تأیید هویت را مشخص کنید
کارمند باید بداند در چه شرایطی لازم است هویت درخواستکننده را بررسی کند.
مثلاً اگر فردی خودش را مدیر معرفی کند و درخواست اطلاعات حساس داشته باشد، کارمند میتواند از یک کانال مستقل هویت او را تأیید کند.
نکته مهم این است که از همان کانال مورد استفاده مهاجم برای تأیید استفاده نشود.
اگر فردی از طریق ایمیل درخواست انتقال وجه داده است، پاسخ دادن به همان ایمیل لزوماً روش مناسبی برای تأیید نیست.
کارکنان را با فیشینگ آشنا کنید
فیشینگ یکی از روشهای شناختهشده مهندسی اجتماعی است که معمولاً از طریق ایمیل، پیام یا صفحات جعلی انجام میشود.
کارکنان باید بتوانند مواردی مانند:
- دامنه مشکوک
- لینک غیرمنتظره
- درخواست ورود مجدد
- فایل ناشناس
- پیام فوری و تهدیدآمیز
را تشخیص دهند.
با این حال، آموزش نباید به چند نشانه ظاهری محدود شود؛ زیرا حملات حرفهای ممکن است بسیار شبیه پیامهای واقعی طراحی شوند.
حملات تلفنی را هم آموزش دهید
مهندسی اجتماعی فقط از طریق ایمیل اتفاق نمیافتد.
ممکن است مهاجم تلفنی تماس بگیرد و خود را کارمند واحد IT معرفی کند.
مثلاً بگوید:
«حساب شما مشکل امنیتی دارد. لطفاً رمز عبورتان را اعلام کنید تا بررسی کنیم.»
کارکنان باید بدانند که درخواست رمز عبور یا اطلاعات حساس از طریق تماس غیرمنتظره باید با احتیاط زیادی بررسی شود.
شبکههای اجتماعی را نادیده نگیرید
اطلاعاتی که کارکنان در شبکههای اجتماعی منتشر میکنند، ممکن است برای طراحی حملات هدفمند استفاده شود.
برای مثال اطلاعاتی مانند:
- سمت شغلی
- نام مدیر
- محل کار
- پروژههای شرکت
- سفر کاری
- نام نرمافزارهای مورد استفاده
میتوانند به مهاجم کمک کنند پیام متقاعدکنندهتری طراحی کند.
آموزش کارکنان باید شامل مدیریت اطلاعات عمومی نیز باشد.
به کارکنان یاد دهید اطلاعات محرمانه را دستهبندی کنند
اگر کارمند نداند چه اطلاعاتی محرمانه هستند، نمیتواند بهدرستی از آنها محافظت کند.
شرکت بهتر است اطلاعات را به گروههایی مانند:
- عمومی
- داخلی
- محرمانه
- بسیار حساس
تقسیم کند.
سپس مشخص کند کدام اطلاعات نباید از طریق ایمیل، پیامرسان یا تماس تلفنی در اختیار افراد قرار گیرد.
سناریوهای شبیهسازیشده اجرا کنید
یکی از روشهای کاربردی آموزش، اجرای تمرینهای شبیهسازیشده است.
برای مثال سازمان میتواند با رعایت سیاستهای داخلی، یک سناریوی آموزشی طراحی کند تا مشخص شود کارکنان چگونه با یک پیام مشکوک برخورد میکنند.
هدف چنین تمرینی نباید شرمنده کردن کارکنان باشد.
نتیجه مناسب این است که مشخص شود:
- کدام نشانهها نادیده گرفته شدند؟
- کدام فرایند نیاز به اصلاح دارد؟
- کارکنان در چه بخشهایی آموزش بیشتری نیاز دارند؟
نتیجه تمرینها را به آموزش تبدیل کنید
اگر مثلاً بسیاری از کارکنان نتوانند یک پیام جعلی را تشخیص دهند، صرفاً اعلام این موضوع کافی نیست.
باید بررسی شود چرا این اتفاق افتاده است.
ممکن است:
- پیام بیش از حد شبیه پیام واقعی بوده باشد.
- کارکنان آموزش کافی ندیده باشند.
- فرایند گزارشدهی مشخص نباشد.
- فشار کاری باعث تصمیم عجولانه شده باشد.
نتیجه تمرین باید به اصلاح فرایند و آموزش بعدی منجر شود.
یک روش ساده برای گزارش موارد مشکوک ایجاد کنید
اگر گزارش یک ایمیل مشکوک پیچیده باشد، ممکن است کارمند ترجیح دهد آن را نادیده بگیرد.
بهتر است یک روش ساده وجود داشته باشد.
مثلاً:
مشاهده پیام مشکوک → استفاده از گزینه Report → بررسی توسط IT
کارکنان باید بدانند گزارش یک مورد مشکوک باعث تنبیه آنها نمیشود.
فرهنگ «گزارش بدون ترس» ایجاد کنید
اگر کارکنان از اعتراف به اشتباه بترسند، ممکن است یک رخداد امنیتی را پنهان کنند.
مثلاً فردی روی یک لینک مشکوک کلیک کرده است و متوجه اشتباه خود شده. اگر تصور کند ممکن است مجازات شود، شاید موضوع را گزارش نکند.
در حالی که گزارش سریع میتواند فرصت مناسبی برای واکنش تیم امنیتی ایجاد کند.
آموزش را یکباره برگزار نکنید
یک جلسه آموزشی سالانه معمولاً برای ایجاد عادتهای امنیتی کافی نیست.
بهتر است آموزشها به شکل دورهای و کوتاه انجام شوند.
برای مثال:
| نوع آموزش | هدف |
| آموزش اولیه | آشنایی با مهندسی اجتماعی |
| آموزش کوتاه ماهانه | یادآوری یک نکته امنیتی |
| شبیهسازی دورهای | تمرین تشخیص تهدید |
| آموزش تخصصی | کارکنان واحدهای حساس |
| مرور رخدادها | یادگیری از اشتباهات واقعی |
تکرار باعث میشود رفتارهای امنیتی به بخشی از عادت کاری تبدیل شوند.
برای واحدهای مختلف آموزش متفاوت داشته باشید
همه کارکنان با یک نوع تهدید مواجه نیستند.
مثلاً کارکنان مالی بیشتر با درخواستهای پرداخت و تغییر اطلاعات بانکی مواجهاند.
واحد منابع انسانی ممکن است اطلاعات شخصی کارکنان را در اختیار داشته باشد.
مدیران نیز ممکن است هدف حملات جعل هویت و درخواستهای حساس قرار بگیرند.
بنابراین آموزش باید تا حد امکان با وظایف واقعی افراد هماهنگ شود.
فقط روی اشتباه کارکنان تمرکز نکنید
اگر یک کارمند فریب خورد، نباید تمام مسئولیت بر عهده او گذاشته شود.
ممکن است ساختار سازمانی نیز مشکل داشته باشد.
برای مثال اگر یک کارمند بتواند بدون تأیید دوم، یک پرداخت بزرگ انجام دهد، مشکل فقط آموزش او نیست.
کنترلهای سازمانی مانند:
- تأیید دومرحلهای درخواستهای مالی
- محدودیت دسترسی
- تفکیک وظایف
- ثبت فعالیتها
میتوانند در کنار آموزش، احتمال خسارت را کاهش دهند.
اشتباهات رایج در آموزش
آموزش بیش از حد تئوری
کارکنان باید سناریوهای واقعی را نیز تمرین کنند.
ترساندن کارکنان
ترس معمولاً جایگزین آموزش مؤثر نیست.
برگزاری آموزش فقط یک بار
رفتارهای امنیتی به یادآوری و تمرین نیاز دارند.
سرزنش افراد
ترس از مجازات میتواند باعث پنهان کردن اشتباهات شود.
آموزش یکسان برای همه
نیازهای امنیتی مدیر، کارمند مالی و کاربر عادی یکسان نیست.
نداشتن فرایند گزارشدهی
کارمند باید بداند بعد از مشاهده مورد مشکوک دقیقاً چه کاری انجام دهد.
سؤالات متداول
مهندسی اجتماعی چیست؟
مهندسی اجتماعی مجموعهای از روشهای فریب و سوءاستفاده از اعتماد یا رفتار انسانی است که مهاجم با استفاده از آن تلاش میکند اطلاعات یا دسترسی غیرمجاز به دست آورد.
بهترین روش آموزش کارکنان درباره مهندسی اجتماعی چیست؟
ترکیب آموزش کوتاه، مثالهای واقعی، شبیهسازی کنترلشده و آموزش نحوه گزارش موارد مشکوک معمولاً روش کاربردیتری نسبت به آموزش صرفاً تئوری است.
آیا فقط کارکنان IT باید مهندسی اجتماعی را بشناسند؟
خیر. هر کارمندی که به اطلاعات یا سیستمهای سازمان دسترسی دارد ممکن است هدف چنین حملاتی قرار بگیرد.
اگر کارمند روی لینک مشکوک کلیک کرد چه باید بکند؟
باید بدون پنهان کردن موضوع، طبق فرایند شرکت سریعاً آن را به واحد IT یا امنیت گزارش کند تا در صورت نیاز اقدامات لازم انجام شود.
آیا آموزش کارکنان میتواند جلوی همه حملات مهندسی اجتماعی را بگیرد؟
خیر. آموزش ریسک را کاهش میدهد، اما باید همراه با کنترلهای فنی و فرایندهای سازمانی استفاده شود.
چگونه کارکنان را برای مقابله با درخواستهای جعلی مدیران آماده کنیم؟
باید یک روش مشخص برای تأیید هویت و درخواستهای حساس، بهخصوص درخواستهای مالی یا انتقال اطلاعات، تعریف و آن را با کارکنان تمرین کرد.
جمعبندی
آموزش کارکنان برای مقابله با مهندسی اجتماعی باید روی تشخیص نشانههای فریب، مکث قبل از اقدام، تأیید هویت و گزارش سریع موارد مشکوک تمرکز کند. آموزشهای کوتاه و دورهای همراه با سناریوهای واقعی میتوانند مؤثرتر از یک جلسه تئوری باشند.
در کنار آموزش نیز باید کنترلهای سازمانی مانند محدودیت دسترسی، تأیید درخواستهای مالی و احراز هویت چندمرحلهای وجود داشته باشد. مهمتر از همه، کارکنان باید بدانند گزارش یک اشتباه بهتر از پنهان کردن آن است.
اگر برای طراحی سیاستهای امنیتی، آموزش کارکنان یا ارزیابی ریسکهای مرتبط با مهندسی اجتماعی در سازمان نیاز به راهنمایی دارید، میتوانید با مشاوران سامانه مشاوره جامع و آنلاین الو کمک در ارتباط باشید.
تجربه شما چیست؟
آیا تا به حال کسی از طریق ایمیل، تماس تلفنی یا پیامرسان تلاش کرده شما را متقاعد کند اطلاعاتی را در اختیارش قرار دهید؟ چه چیزی باعث شد متوجه شوید درخواست او مشکوک است؟ تجربه خودتان را با ما به اشتراک بگذارید.
برای مطالعه بیشتر، میتوانید مقالات زیر را نیز بررسی کنید:
چگونه یک فهرست داراییهای دیجیتال برای شرکت ایجاد کنیم؟
چگونه دسترسی کارکنان سابق به سرویسهای شرکت را بهدرستی قطع کنیم؟
چگونه ریسک امنیتی نرمافزارهای شخص ثالث را ارزیابی کنیم؟
چگونه دسترسی مدیران و کارکنان به فایلهای شرکت را سطحبندی کنیم؟