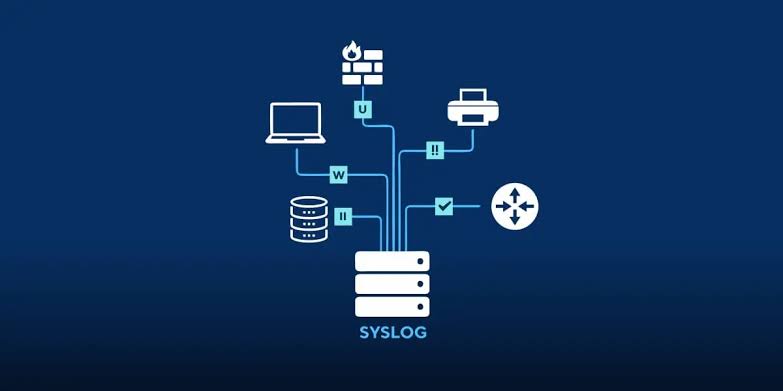
لاگهای امنیتی یکی از مهمترین منابع اطلاعاتی برای بررسی اتفاقاتی هستند که در سیستمهای یک شرکت رخ میدهند. ورود کاربران، تلاشهای ناموفق برای ورود، تغییر مجوزها، دسترسی به فایلها، اجرای برخی فعالیتهای سیستمی و بسیاری از رویدادهای دیگر میتوانند در لاگها ثبت شوند.
اما وجود حجم زیادی از اطلاعات باعث میشود بررسی دستی همه رویدادها تقریباً غیرممکن باشد. به همین دلیل، شرکتها باید بدانند چگونه لاگهای امنیتی را بررسی کنند و کدام الگوها میتوانند نشانه یک فعالیت مشکوک باشند.
هدف از بررسی لاگ، پیدا کردن یک خطای ساده یا متهم کردن یک کاربر نیست؛ بلکه شناسایی الگوهای غیرعادی و بررسی آنها پیش از تبدیل شدن به یک مشکل جدی است.
لاگ امنیتی چیست؟
لاگ امنیتی گزارشی از رویدادهایی است که در یک سیستم، نرمافزار یا زیرساخت ثبت میشوند.
بسته به سیستم مورد استفاده، ممکن است اطلاعاتی مانند این موارد ثبت شود:
- نام کاربری
- زمان رویداد
- آدرس IP
- نوع فعالیت
- دستگاه یا سیستم مبدأ
- نتیجه فعالیت
- تغییرات انجامشده
- نوع خطا
برای مثال، یک لاگ ورود ممکن است نشان دهد که یک حساب کاربری در ساعت مشخصی از یک آدرس IP وارد سیستم شده است.
چه لاگهایی برای بررسی امنیتی مهم هستند؟
لازم نیست تمام لاگهای شرکت را با یک میزان اهمیت بررسی کنید.
برخی منابع معمولاً اهمیت بیشتری دارند:
- لاگ ورود کاربران
- لاگ احراز هویت
- لاگ سرورها
- لاگ فایروال
- لاگ VPN
- لاگ سرویسهای ابری
- لاگ دسترسی به فایلها
- لاگ تغییر مجوزها
- لاگ نرمافزارهای حساس
- لاگ پایگاه داده
انتخاب منابع مناسب به زیرساخت شرکت و نوع اطلاعاتی که باید محافظت شوند بستگی دارد.
قبل از بررسی لاگ، الگوی عادی را بشناسید
یکی از مهمترین نکات این است که بدانید رفتار عادی سیستم چگونه است.
مثلاً اگر کارمندی معمولاً از ساعت ۸ تا ۱۶ و از یک دستگاه مشخص وارد سیستم میشود، ورودهای مکرر نیمهشب یا از موقعیتها و دستگاههای کاملاً متفاوت میتواند نیازمند بررسی باشد.
البته یک رویداد غیرعادی الزاماً به معنی حمله نیست. ممکن است کارمند در سفر باشد، از اینترنت جدید استفاده کند یا دستگاهش را عوض کرده باشد.
بنابراین باید به دنبال الگوهای غیرعادی باشید، نه اینکه هر رویداد متفاوت را تهدید تلقی کنید.
ورودهای ناموفق متعدد را بررسی کنید
تعداد زیادی تلاش ناموفق برای ورود میتواند یکی از نشانههایی باشد که ارزش بررسی دارد.
برای مثال، اگر یک حساب در مدت کوتاهی بارها با رمزهای اشتباه مواجه شود، ممکن است علت آن:
- فراموشی رمز عبور
- مشکل نرمافزاری
- اشتباه کاربر
- یا تلاش غیرمجاز برای ورود
باشد.
اگر تلاشهای ناموفق از یک منبع یا برای چند حساب مختلف اتفاق بیفتند، اهمیت بررسی بیشتر میشود.
ورود موفق بعد از تلاشهای ناموفق را جدی بگیرید
یک الگوی قابل توجه زمانی ایجاد میشود که تعداد زیادی تلاش ناموفق برای ورود و سپس یک ورود موفق مشاهده شود.
این موضوع بهتنهایی اثباتکننده نفوذ نیست، اما میتواند دلیلی برای بررسی دقیقتر باشد.
باید مشخص شود:
- حساب متعلق به چه کسی است؟
- ورود از چه دستگاهی انجام شده؟
- آدرس IP با رفتار معمول کاربر مطابقت دارد؟
- بعد از ورود چه فعالیتهایی انجام شده است؟
ورود از مکان یا دستگاه غیرمعمول را بررسی کنید
اگر یک حساب همیشه از یک دستگاه مشخص استفاده میکند اما ناگهان ورود جدیدی از دستگاهی ناشناخته ثبت میشود، بهتر است موضوع بررسی شود.
برای مثال:
رفتار معمول: ورود از لپتاپ شرکت
رویداد جدید: ورود از دستگاه ناشناس
در چنین شرایطی باید اطلاعات تکمیلی بررسی شود.
همچنین نباید صرفاً بر اساس موقعیت جغرافیایی قضاوت کرد؛ استفاده از VPN، سرویسهای ابری یا شبکههای سازمانی میتواند موقعیت ظاهری کاربر را تغییر دهد.
تغییر ناگهانی مجوزها را بررسی کنید
یکی از رویدادهای مهم، تغییر سطح دسترسی کاربران است.
برای مثال اگر کاربری که معمولاً دسترسی مدیریتی ندارد، ناگهان مجوزهای بیشتری دریافت کند، باید مشخص شود:
- چه کسی این تغییر را انجام داده؟
- چرا انجام شده؟
- چه زمانی انجام شده؟
- آیا تغییر با درخواست رسمی شرکت مطابقت دارد؟
تغییرات مجوزها میتوانند هم ناشی از فعالیت عادی مدیر سیستم و هم نشانه یک رویداد امنیتی باشند.
دسترسی غیرمعمول به فایلها را زیر نظر داشته باشید
اگر سیستم امکان ثبت دسترسی به فایلها را دارد، میتوان الگوهای غیرمعمول را شناسایی کرد.
مثلاً:
- دسترسی به تعداد زیادی فایل در مدت کوتاه
- مشاهده فایلهای مربوط به واحدهای نامرتبط
- دسترسی به فایلهای محرمانه خارج از ساعات کاری
- دانلود گسترده اطلاعات
میتواند نیازمند بررسی باشد.
البته ممکن است چنین فعالیتی در چارچوب وظایف یک کارمند نیز کاملاً طبیعی باشد.
دانلود یا انتقال حجم غیرعادی اطلاعات را بررسی کنید
افزایش ناگهانی حجم انتقال داده میتواند یکی از نشانههای قابل بررسی باشد.
برای مثال اگر یک حساب کاربری که معمولاً مقدار محدودی داده دریافت میکند، ناگهان حجم زیادی از فایلها را دانلود کند، بهتر است مشخص شود علت چیست.
این موضوع مخصوصاً درباره اطلاعات حساس اهمیت بیشتری دارد.
فعالیتهای خارج از ساعت کاری را بررسی کنید
فعالیت در ساعات غیرمعمول همیشه مشکوک نیست.
برخی کارکنان ممکن است:
- شیفت شب داشته باشند.
- از خانه کار کنند.
- در شرایط اضطراری فعالیت کنند.
- در سفر باشند.
اما اگر فعالیت خارج از ساعت معمول با سایر نشانهها همراه شود، ارزش بررسی بیشتری پیدا میکند.
برای مثال:
ورود غیرمعمول + تغییر مجوز + دانلود گسترده فایلها
از یک رویداد منفرد مهمتر است.
تغییرات مهم سیستم را ثبت و بررسی کنید
برخی تغییرات سیستمی اهمیت بالایی دارند.
برای مثال:
- ایجاد حساب جدید
- حذف حساب
- تغییر مجوز
- تغییر تنظیمات امنیتی
- تغییر پیکربندی سرور
- نصب نرمافزار
- تغییر تنظیمات فایروال
این رویدادها باید در صورت امکان ثبت شوند تا در زمان بررسی بتوان مشخص کرد چه کسی و چه زمانی تغییر را انجام داده است.
لاگها را در یک محل جمعآوری کنید
اگر هر سیستم لاگهای خود را جداگانه نگه دارد، بررسی یک اتفاق امنیتی دشوارتر میشود.
بهتر است در زیرساختهای مناسب، لاگهای مهم از منابع مختلف در یک سیستم مرکزی جمعآوری شوند.
این کار امکان مشاهده ارتباط بین رویدادها را فراهم میکند.
برای مثال ممکن است:
فایروال → یک اتصال غیرمعمول را ثبت کند
و همزمان:
سیستم احراز هویت → ورود غیرمعمول را ثبت کند
و:
سیستم فایل → دانلود گسترده را نشان دهد
وقتی این اطلاعات کنار هم قرار بگیرند، بررسی رویداد سادهتر میشود.
زمان سیستمها را هماهنگ کنید
اگر ساعت سیستمهای مختلف با یکدیگر هماهنگ نباشد، تحلیل رویدادها دشوار میشود.
فرض کنید در یک سیستم زمان یک رویداد ۱۰:۰۵ و در سیستم دیگر ۱۰:۰۱ ثبت شده باشد. اگر اختلاف ساعت مشخص نباشد، ممکن است ترتیب واقعی اتفاقات اشتباه برداشت شود.
بنابراین هماهنگ بودن زمان سیستمها و ثبت دقیق منطقه زمانی اهمیت زیادی دارد.
لاگها را بیش از حد نگه ندارید یا زود حذف نکنید
شرکت باید برای نگهداری لاگها سیاست مشخصی داشته باشد.
مدت نگهداری باید با توجه به:
- نیازهای امنیتی
- ظرفیت ذخیرهسازی
- الزامات قانونی و قراردادی
- نوع سیستم
- حساسیت اطلاعات
تعیین شود.
همچنین بهتر است لاگهای مهم در برابر حذف یا تغییر غیرمجاز محافظت شوند.
برای رویدادهای مهم هشدار تعریف کنید
بررسی تمام لاگها بهصورت دستی کارآمد نیست.
برای برخی رویدادها میتوان هشدار تعریف کرد.
مثلاً:
- تعداد زیاد ورود ناموفق
- ورود از دستگاه جدید
- تغییر مجوز مدیریتی
- ایجاد حساب جدید
- دانلود غیرعادی اطلاعات
- تغییر تنظیمات امنیتی
هشدارها باید بهگونهای تنظیم شوند که تعداد هشدارهای بیاهمیت بیش از حد زیاد نشود.
از ابزارهای تحلیل لاگ استفاده کنید
شرکتهای بزرگ معمولاً از ابزارهای مدیریت و تحلیل لاگ یا SIEM استفاده میکنند.
این ابزارها میتوانند دادههای مختلف را جمعآوری و میان رویدادها ارتباط ایجاد کنند.
اما داشتن ابزار بهتنهایی کافی نیست.
اگر قوانین تشخیص، منابع لاگ یا تنظیمات هشدار بهدرستی طراحی نشده باشند، ممکن است تعداد زیادی هشدار بیفایده ایجاد شود و رویدادهای مهم در میان آنها گم شوند.
هنگام مشاهده فعالیت مشکوک چه کنیم؟
اگر رویداد مشکوکی مشاهده شد، بهتر است بدون بررسی بیشتر فوراً نتیجهگیری نکنید.
ابتدا اطلاعات مربوط به رویداد را حفظ کنید.
سپس بررسی شود:
- چه حسابی درگیر بوده است؟
- چه زمانی اتفاق افتاده؟
- از چه دستگاه یا منبعی انجام شده؟
- قبل و بعد از آن چه اتفاقاتی رخ داده؟
- آیا فعالیت با وظیفه کاربر مطابقت دارد؟
- آیا رویداد مشابهی در سیستمهای دیگر وجود دارد؟
در صورت احتمال یک رخداد امنیتی واقعی، بهتر است موضوع طبق فرایند پاسخگویی به رخداد شرکت پیگیری شود.
از لاگها برای سرزنش کارکنان استفاده نکنید
لاگ امنیتی ابزار نظارت کورکورانه بر کارکنان نیست.
یک رویداد غیرعادی ممکن است علت کاملاً منطقی داشته باشد.
برای مثال، یک کارمند ممکن است به دلیل انجام یک وظیفه فوری در خارج از ساعت کاری وارد سیستم شده باشد.
بنابراین لاگ باید برای بررسی شواهد و تشخیص الگوها استفاده شود، نه اینکه بهتنهایی مبنای قضاوت درباره افراد قرار گیرد.
اشتباهات رایج
بررسی فقط ورودهای ناموفق
بسیاری از رویدادهای مهم بعد از ورود موفق اتفاق میافتند.
نادیده گرفتن فعالیتهای عادی
گاهی یک تغییر کوچک در کنار چند رویداد دیگر اهمیت پیدا میکند.
نبود ساعت هماهنگ
اختلاف زمان سیستمها میتواند تحلیل ترتیب رویدادها را دشوار کند.
نگهداری ناکافی لاگها
اگر لاگها خیلی زود حذف شوند، بررسی رخدادهای گذشته دشوار خواهد شد.
ایجاد هشدارهای بیش از حد
هشدارهای بیمورد زیاد باعث میشوند تیم امنیتی به هشدارهای مهم کمتر توجه کند.
اتکا به یک لاگ
برای تحلیل دقیقتر باید رویدادهای سیستمهای مختلف در کنار یکدیگر بررسی شوند.
سؤالات متداول
لاگ امنیتی چیست؟
لاگ امنیتی گزارشی از رویدادهای ثبتشده در سیستمها و زیرساختهای شرکت است که میتواند برای بررسی ورود کاربران، تغییرات، دسترسیها و فعالیتهای غیرعادی استفاده شود.
چه فعالیتهایی در لاگها مشکوک محسوب میشوند؟
ورودهای غیرمعمول، تلاشهای ناموفق متعدد، تغییر ناگهانی مجوزها، دسترسی گسترده به فایلها و انتقال غیرعادی اطلاعات میتوانند نیازمند بررسی باشند.
آیا یک ورود از IP ناشناس به معنی هک شدن حساب است؟
خیر. ممکن است کاربر از شبکه یا دستگاه جدید، VPN یا سرویس دیگری استفاده کرده باشد. برای تشخیص باید رویدادهای دیگر نیز بررسی شوند.
آیا بررسی لاگها برای شرکتهای کوچک هم لازم است؟
بله. حتی شرکتهای کوچک نیز بهتر است رویدادهای مهم مربوط به ورود، دسترسی و تغییرات سیستمهای حساس را ثبت و بررسی کنند.
هر چند وقت یکبار باید لاگهای امنیتی بررسی شوند؟
بسته به حساسیت سیستم و حجم رویدادها، بررسی میتواند بهصورت روزانه، دورهای یا با استفاده از هشدارهای خودکار انجام شود.
آیا استفاده از ابزار SIEM ضروری است؟
برای همه شرکتها الزاماً ضروری نیست. نیاز به SIEM به اندازه سازمان، پیچیدگی زیرساخت و نیازهای امنیتی بستگی دارد.
جمعبندی
بررسی لاگهای امنیتی به شرکت کمک میکند رفتارهای غیرعادی را زودتر شناسایی و مسیر رخدادهای امنیتی را بهتر بررسی کند. مهمترین نکته این است که یک رویداد منفرد را بهتنهایی نشانه حمله ندانیم و به دنبال ارتباط میان چند رویداد باشیم.
ثبت منظم لاگها، هماهنگ بودن زمان سیستمها، تعریف هشدارهای مناسب و بررسی دورهای دسترسیها میتواند پایه مناسبی برای مدیریت امنیت اطلاعات باشد.
اگر برای طراحی فرایندهای امنیت اطلاعات، مدیریت لاگها یا بررسی ساختار امنیتی سیستمهای شرکت نیاز به راهنمایی دارید، میتوانید با مشاوران سامانه مشاوره جامع و آنلاین الو کمک در ارتباط باشید.
تجربه شما چیست؟
آیا تا به حال در یک سیستم سازمانی با فعالیت غیرعادی مثل ورود ناشناس، تغییر ناگهانی دسترسی یا دسترسی غیرمنتظره به فایلها مواجه شدهاید؟ اگر تجربهای دارید، چه چیزی باعث شد متوجه آن شوید؟
برای مطالعه بیشتر، میتوانید مقالات زیر را نیز بررسی کنید:
چگونه امنیت ایمیل سازمانی را افزایش دهیم؟
چگونه دستگاههای ناشناس متصل به شبکه شرکت را شناسایی کنیم؟