در هر شرکت، تعداد زیادی دستگاه به شبکه متصل هستند؛ از کامپیوترها و لپتاپهای کارکنان گرفته تا تلفنهای همراه، پرینترها، دوربینها، تجهیزات هوشمند و سرورها. اگر فهرست مشخصی از این دستگاهها وجود نداشته باشد، تشخیص یک دستگاه ناشناس میتواند دشوار شود.
شناسایی دستگاههای ناشناس در شبکه شرکت یکی از اقدامات مهم برای مدیریت امنیت شبکه است. البته هر دستگاه ناشناسی الزاماً نشانه نفوذ نیست؛ ممکن است یک لپتاپ جدید، تلفن همراه مهمان یا تجهیزی باشد که قبلاً ثبت نشده است. بنابراین هدف، شناسایی و بررسی دستگاههای ناشناخته است، نه حذف یا مسدود کردن آنها بدون بررسی.
چرا شناسایی دستگاههای ناشناس اهمیت دارد؟
وقتی دستگاهی بدون اطلاع مسئول شبکه به زیرساخت شرکت متصل شود، ممکن است خطرهایی ایجاد کند.
برای مثال:
- دستگاه متعلق به یک کارمند جدید باشد.
- یک تجهیز فراموششده باشد.
- دستگاه مهمان باشد.
- یک وسیله شخصی به شبکه داخلی وصل شده باشد.
- یا در شرایط بدتر، دستگاه متعلق به فرد غیرمجاز باشد.
اگر سازمان نداند چه دستگاههایی در شبکه حضور دارند، مدیریت امنیت آن دشوارتر خواهد شد.
ابتدا فهرست دستگاههای مجاز را ایجاد کنید
اولین قدم برای پیدا کردن دستگاه ناشناس، داشتن یک فهرست از دستگاههای شناختهشده است.
این فهرست میتواند شامل موارد زیر باشد:
| دستگاه | کاربر یا واحد | نوع | شناسه | وضعیت |
| لپتاپ | واحد مالی | لپتاپ | شناسه سازمانی | مجاز |
| سیستم | واحد فروش | دسکتاپ | شناسه سازمانی | مجاز |
| پرینتر | منابع انسانی | پرینتر | شناسه شبکه | مجاز |
| تلفن همراه | مدیریت | موبایل | شناسه ثبتشده | مجاز |
وقتی چنین فهرستی وجود داشته باشد، مقایسه دستگاههای فعلی شبکه با داراییهای ثبتشده سادهتر میشود.
از پنل روتر یا تجهیزات شبکه استفاده کنید
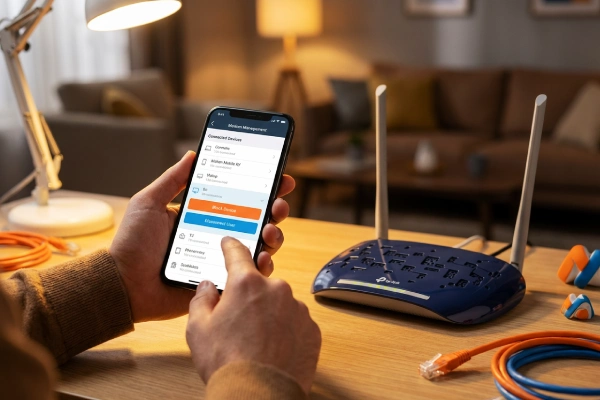
بسیاری از تجهیزات شبکه امکان نمایش دستگاههای متصل را دارند.
بسته به نوع تجهیزات، ممکن است اطلاعاتی مانند:
- آدرس IP
- آدرس MAC
- نام دستگاه
- زمان اتصال
- وضعیت اتصال
نمایش داده شود.
در شبکههای کوچک، همین اطلاعات میتواند نقطه شروع مناسبی برای شناسایی دستگاههای ناشناخته باشد.
البته در شبکههای بزرگ، معمولاً نیاز به ابزارهای مدیریتی و مانیتورینگ حرفهایتر وجود دارد.
آدرس IP را بررسی کنید
IP یکی از اطلاعاتی است که میتواند برای شناسایی دستگاه کمککننده باشد.
برای مثال ممکن است در شبکه شرکت، محدوده مشخصی از IPها به تجهیزات سازمانی اختصاص داده شده باشد.
اگر دستگاهی در محدوده شبکه مشاهده شود که در فهرست داراییها وجود ندارد، میتوان آن را برای بررسی بیشتر علامتگذاری کرد.
اما IP بهتنهایی برای شناسایی قطعی دستگاه کافی نیست؛ زیرا ممکن است در شبکههای مختلف تغییر کند یا به دستگاه دیگری اختصاص داده شود.
آدرس MAC چه کاربردی دارد؟
آدرس MAC شناسهای مرتبط با رابط شبکه دستگاه است و میتواند در شناسایی تجهیزات مفید باشد.
با مقایسه MAC ثبتشده در سیستم مدیریت دارایی با MAC مشاهدهشده در شبکه میتوان برخی دستگاهها را راحتتر شناسایی کرد.
با این حال، در برخی شرایط ممکن است دستگاه از MAC تصادفی یا خصوصی استفاده کند. بنابراین بهتر است MAC نیز در کنار اطلاعات دیگر بررسی شود.
نام دستگاه را بررسی کنید
برخی دستگاهها نامی در شبکه اعلام میکنند که میتواند به شناسایی آنها کمک کند.
مثلاً:
HR-Laptop-03
یا:
Printer-Finance
اگر نام دستگاه ناشناس باشد، ممکن است نیاز به بررسی بیشتری داشته باشد.
با این حال، نام دستگاه بهتنهایی مدرک قابل اتکایی نیست؛ زیرا ممکن است کاربر نام آن را تغییر داده باشد.
زمان اتصال دستگاه را بررسی کنید
زمان اولین مشاهده دستگاه میتواند اطلاعات مفیدی ارائه دهد.
فرض کنید دستگاهی برای اولین بار در ساعت ۲ بامداد در شبکه دیده شده است.
این موضوع بهتنهایی به معنی فعالیت مخرب نیست، اما اگر با سایر رویدادهای غیرعادی همراه باشد، اهمیت بیشتری پیدا میکند.
بهتر است زمان اتصال با برنامه کاری شرکت و فعالیت کاربران مقایسه شود.
دستگاههای بینام را جدیتر بررسی کنید
گاهی دستگاه در شبکه وجود دارد اما نام مشخصی ندارد.
در این شرایط میتوان اطلاعات دیگری را بررسی کرد:
- IP
- MAC
- نوع اتصال
- نقطه اتصال
- زمان مشاهده
- الگوی ترافیک
- واحد یا محل فیزیکی
این اطلاعات میتوانند به شناسایی دستگاه کمک کنند.
از DHCP برای بررسی دستگاهها استفاده کنید
سرور یا سرویس DHCP معمولاً اطلاعاتی درباره اختصاص IP به دستگاهها در اختیار مدیر شبکه قرار میدهد.
این اطلاعات میتواند شامل:
- IP اختصاصیافته
- MAC
- زمان دریافت آدرس
- مدت اعتبار اجاره IP
باشد.
بررسی این اطلاعات در کنار فهرست داراییهای سازمان میتواند دستگاههای ناشناخته را بهتر مشخص کند.
شبکه مهمان را از شبکه اصلی جدا کنید
یکی از روشهای مناسب برای جلوگیری از ورود دستگاههای مهمان به شبکه داخلی، استفاده از شبکه جداگانه مهمان است.
برای مثال:
شبکه داخلی شرکت → کارکنان و تجهیزات سازمانی
شبکه مهمان → مراجعان و دستگاههای شخصی
در این حالت دستگاههای مهمان نباید دسترسی غیرضروری به منابع داخلی داشته باشند.
این تفکیک میتواند ریسک ناشی از اتصال دستگاههای شخصی یا ناشناخته را کاهش دهد.
شبکههای بیسیم را نیز بررسی کنید
در شرکتهایی که Wi-Fi دارند، فقط دستگاههای متصل از طریق کابل نباید بررسی شوند.
لپتاپ، موبایل، تبلت و برخی تجهیزات دیگر میتوانند از طریق Wi-Fi به شبکه متصل شوند.
بنابراین مدیر شبکه باید فهرست دستگاههای متصل بیسیم را نیز بررسی کند.
اگر دستگاهی ناشناس مشاهده شد، باید مشخص شود آیا متعلق به:
- کارمند
- مهمان
- پیمانکار
- تجهیز سازمانی
است یا خیر.
محل فیزیکی دستگاه را مشخص کنید
گاهی شناسایی نرمافزاری دستگاه کافی نیست.
برای مثال اگر یک دستگاه ناشناس به یک سوئیچ مشخص متصل باشد، میتوان مشخص کرد که احتمالاً در کدام بخش شرکت قرار دارد.
این اطلاعات میتواند بررسی فیزیکی را سادهتر کند.
در شبکههای سازمانی بزرگ، مستندسازی محل تجهیزات شبکه و پورتهای اتصال اهمیت بیشتری دارد.
از سیستم مدیریت دارایی استفاده کنید
شرکتهایی که تعداد زیادی تجهیزات دارند بهتر است داراییهای IT را بهصورت متمرکز ثبت کنند.
برای هر دستگاه میتوان اطلاعاتی مانند:
- نام دستگاه
- کاربر
- واحد
- شماره دارایی
- نوع سیستم
- وضعیت
- تاریخ تحویل
را ثبت کرد.
سپس اطلاعات شبکه با این فهرست مقایسه میشود.
از ابزارهای مانیتورینگ شبکه استفاده کنید
در شبکههای بزرگ، بررسی دستی دستگاهها زمانبر است.
ابزارهای مانیتورینگ میتوانند برای مشاهده وضعیت شبکه و دستگاههای متصل کمک کنند.
بسته به نوع ابزار، امکان مشاهده مواردی مانند:
- دستگاههای فعال
- وضعیت تجهیزات
- ترافیک شبکه
- تغییرات اتصال
- هشدارهای غیرعادی
وجود دارد.
انتخاب ابزار باید متناسب با اندازه و پیچیدگی شبکه انجام شود.
الگوی ترافیک دستگاه را بررسی کنید
گاهی نوع فعالیت دستگاه به شناسایی آن کمک میکند.
مثلاً یک پرینتر معمولاً رفتار شبکهای متفاوتی با یک لپتاپ دارد.
اگر دستگاهی ناشناس حجم زیادی از داده را منتقل کند یا به سرویسهای غیرمعمول متصل شود، بهتر است بررسی دقیقتری انجام شود.
البته تحلیل ترافیک نیازمند دانش فنی است و هر ارتباط غیرعادی الزاماً نشانه حمله نیست.
دستگاههای IoT را فراموش نکنید
برخی شرکتها از تجهیزات هوشمندی مانند:
- دوربین
- دستگاه کنترل ورود و خروج
- تلفن تحت شبکه
- تجهیزات اتاق جلسه
- حسگرها
استفاده میکنند.
این تجهیزات ممکن است در فهرست معمول کامپیوترهای شرکت دیده نشوند و به همین دلیل گاهی به اشتباه «ناشناخته» تلقی شوند.
بهتر است فهرست داراییها شامل تجهیزات غیرکامپیوتری متصل به شبکه نیز باشد.
اگر دستگاه ناشناس پیدا شد چه کنیم؟
اولین اقدام، حذف فوری دستگاه نیست.
ابتدا باید مشخص شود دستگاه متعلق به چه کسی است و چرا متصل شده است.
میتوان این موارد را بررسی کرد:
- IP دستگاه
- MAC دستگاه
- زمان اتصال
- محل اتصال
- نام دستگاه
- نوع دستگاه
- کاربر احتمالی
- فعالیت شبکهای آن
اگر دستگاه متعلق به شرکت یا یک کاربر مجاز باشد، باید در فهرست داراییها ثبت شود.
اگر دستگاه ناشناس باقی بماند و نشانههای مشکوک نیز داشته باشد، موضوع باید طبق فرایند امنیتی شرکت بررسی شود.
چه زمانی دستگاه ناشناس نگرانکنندهتر است؟
یک دستگاه ناشناس زمانی اهمیت بیشتری پیدا میکند که چند نشانه همزمان وجود داشته باشد.
برای مثال:
دستگاه ناشناس + اتصال خارج از ساعت کاری + انتقال حجم زیاد اطلاعات
یا:
دستگاه ناشناس + دسترسی به منابع حساس + تلاشهای غیرعادی برای ورود
در چنین شرایطی بهتر است موضوع جدیتر بررسی شود.
دستگاههای ناشناس را بهصورت دورهای بررسی کنید
شناسایی دستگاههای شبکه نباید فقط بعد از مشاهده یک مشکل انجام شود.
بهتر است شرکت بهصورت دورهای فهرست دستگاههای متصل را بررسی کند.
این کار میتواند به شناسایی:
- تجهیزات فراموششده
- دستگاههای قدیمی
- سیستمهای بدون مالک
- تجهیزات جدید ثبتنشده
- دستگاههای شخصی
کمک کند.
سیاست مشخصی برای اتصال دستگاهها داشته باشید
شرکت بهتر است مشخص کند چه دستگاههایی اجازه اتصال به شبکه داخلی را دارند.
برای مثال:
- لپتاپهای سازمانی
- سیستمهای ثبتشده
- تجهیزات مشخص
- موبایلهای دارای مجوز
و برای دستگاههای شخصی یا مهمان نیز سیاست جداگانهای تعریف شود.
این سیاست باعث میشود شناسایی یک دستگاه ناشناس سادهتر شود.
اشتباهات رایج
نداشتن فهرست داراییهای IT
بدون فهرست مرجع، تشخیص دستگاه ناشناس دشوار میشود.
بررسی نکردن Wi-Fi
بخشی از دستگاهها ممکن است از طریق شبکه بیسیم متصل باشند.
اعتماد کامل به نام دستگاه
نام دستگاه قابل تغییر است و نباید تنها معیار شناسایی باشد.
حذف فوری دستگاه
هر دستگاه ناشناس الزاماً مخرب نیست و ممکن است یک تجهیز مجاز ثبتنشده باشد.
نادیده گرفتن تجهیزات هوشمند
دوربینها، تلفنهای تحت شبکه و سایر تجهیزات IoT نیز باید در فهرست داراییها باشند.
بررسی نکردن دستگاهها بهصورت دورهای
ممکن است دستگاهی مدتها در شبکه باقی بماند بدون اینکه کسی متوجه آن شود.
سؤالات متداول
چگونه دستگاههای متصل به شبکه شرکت را پیدا کنیم؟
میتوان از پنل تجهیزات شبکه، اطلاعات DHCP، ابزارهای مانیتورینگ و سیستم مدیریت دارایی برای شناسایی دستگاههای متصل استفاده کرد.
آیا یک IP ناشناس به معنی هک شدن شبکه است؟
خیر. ممکن است IP متعلق به یک دستگاه جدید، مهمان یا تجهیزی باشد که هنوز در فهرست داراییها ثبت نشده است.
آدرس MAC چه کمکی به شناسایی دستگاه میکند؟
MAC میتواند برای تطبیق یک رابط شبکه با اطلاعات ثبتشده دستگاهها استفاده شود، هرچند نباید بهتنهایی معیار شناسایی قطعی باشد.
اگر دستگاه ناشناس پیدا کنیم، باید آن را فوراً قطع کنیم؟
نه لزوماً. ابتدا باید مشخص شود دستگاه متعلق به چه کسی است و چه فعالیتی انجام میدهد. در صورت وجود نشانههای امنیتی جدی، میتوان طبق سیاست پاسخگویی شرکت اقدام کرد.
آیا موبایل کارکنان هم باید در شبکه شرکت بررسی شود؟
اگر موبایلها به شبکه سازمانی متصل میشوند، بهتر است حضور و سطح دسترسی آنها طبق سیاست امنیتی شرکت مدیریت شود.
چگونه از اتصال دستگاههای ناشناس جلوگیری کنیم؟
تفکیک شبکه مهمان، کنترل دسترسی شبکه، ثبت تجهیزات مجاز، احراز هویت مناسب و پایش دورهای میتواند به کاهش اتصالهای غیرمجاز کمک کند.
جمعبندی
شناسایی دستگاههای ناشناس در شبکه شرکت با داشتن فهرست دقیق تجهیزات مجاز شروع میشود. اطلاعاتی مانند IP، MAC، زمان اتصال، نوع دستگاه و محل اتصال میتوانند به تشخیص هویت تجهیزات کمک کنند.
در شبکههای بزرگ، استفاده از ابزارهای مانیتورینگ و سیستم مدیریت دارایی میتواند این فرایند را سادهتر کند. همچنین بهتر است شبکه مهمان از شبکه داخلی جدا باشد و دستگاههای جدید یا کارکنان جدید طبق فرایند مشخص ثبت شوند.
اگر برای بررسی امنیت شبکه، مدیریت تجهیزات متصل یا طراحی سیاست دسترسی شبکه شرکت نیاز به راهنمایی دارید، میتوانید با مشاوران سامانه مشاوره جامع و آنلاین الو کمک در ارتباط باشید.
تجربه شما چیست؟
آیا تا به حال هنگام بررسی Wi-Fi یا شبکه محل کارتان با دستگاهی مواجه شدهاید که نمیدانستید متعلق به چه کسی است؟ چطور متوجه شدید دستگاه چه کسی بوده است؟
برای مطالعه بیشتر، میتوانید مقالات زیر را نیز بررسی کنید:
چگونه لاگهای امنیتی شرکت را برای شناسایی فعالیت مشکوک بررسی کنیم؟
چگونه امنیت ایمیل سازمانی را افزایش دهیم؟