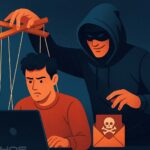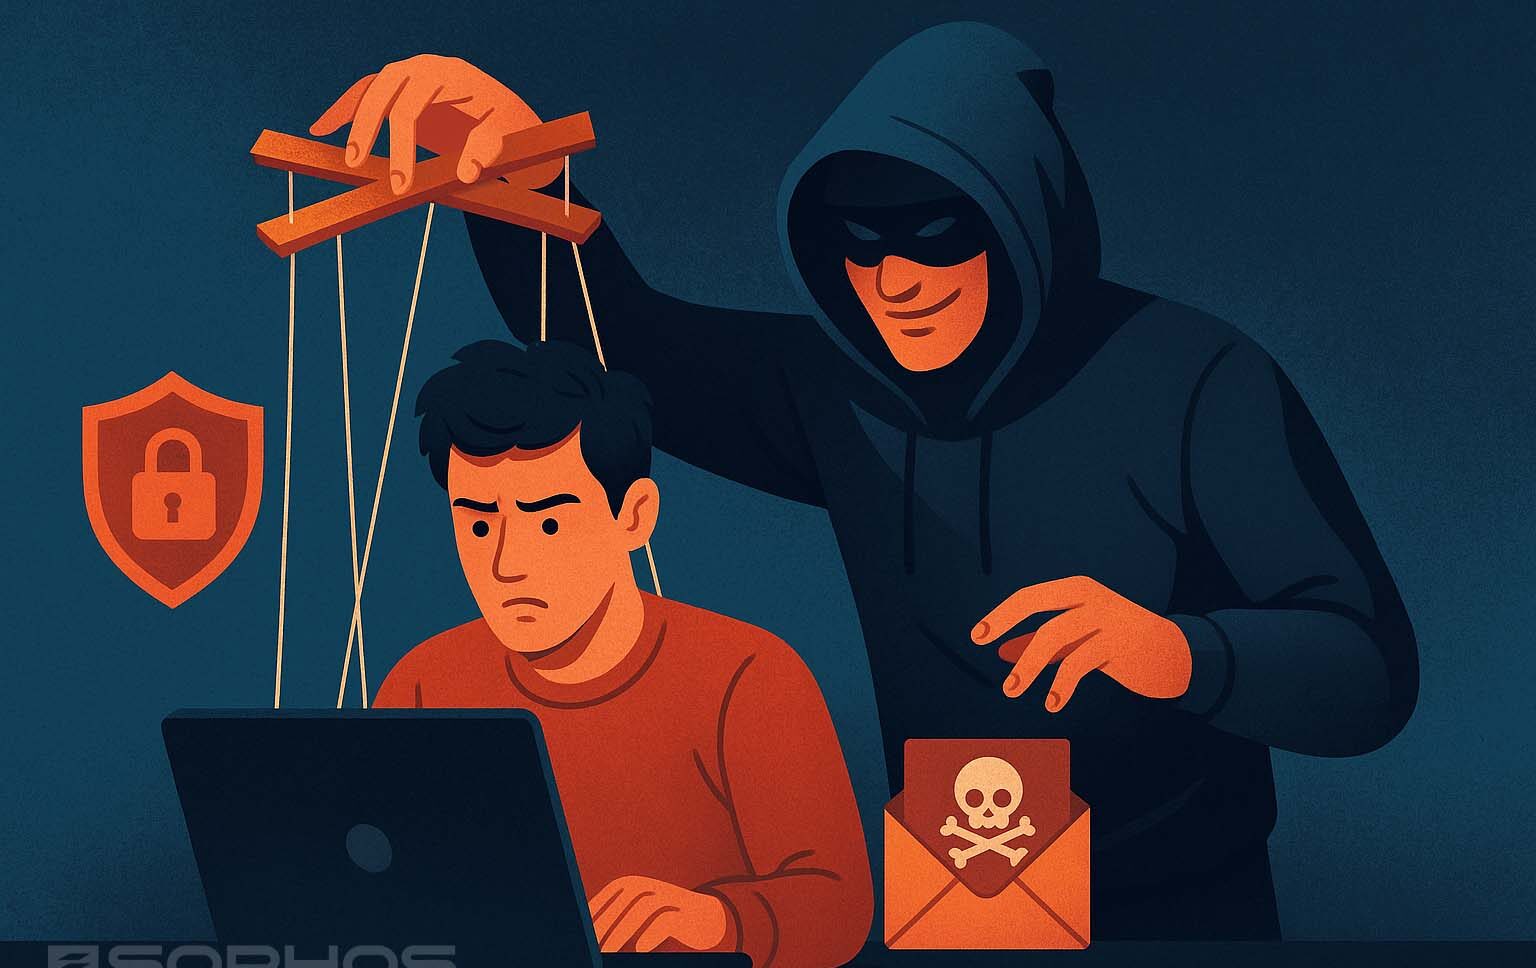
وقتی صحبت از امنیت سایبری میشود، معمولاً ذهن ما به سمت هک کردن سیستمها، بدافزارها یا حمله به سرورها میرود. اما گاهی برای دسترسی به اطلاعات، مهاجم نیازی به شکستن هیچ سیستم پیچیدهای ندارد؛ کافی است یک فرد را متقاعد کند که خودش اطلاعات یا دسترسی موردنظر را در اختیار او قرار دهد.
به این روش مهندسی اجتماعی گفته میشود. در این نوع حمله، هدف اصلی سوءاستفاده از رفتار، اعتماد، ترس یا عجله افراد است. به همین دلیل، شناخت روشهای مهندسی اجتماعی میتواند به اندازه استفاده از نرمافزارهای امنیتی اهمیت داشته باشد.
مهندسی اجتماعی چیست؟
مهندسی اجتماعی به مجموعه روشهایی گفته میشود که مهاجم با استفاده از فریب و دستکاری روانی، فرد را به انجام کاری وادار میکند که به نفع مهاجم است.
این کار میتواند شامل کلیک روی یک لینک، ارائه رمز عبور، ارسال یک کد تأیید، باز کردن فایل یا حتی انتقال وجه باشد.
نکته مهم این است که در بسیاری از این حملات، مهاجم ابتدا اطلاعاتی درباره قربانی جمعآوری میکند تا پیام یا تماس خود را باورپذیرتر نشان دهد.
چرا خطای انسانی اهمیت زیادی دارد؟
سیستمهای امنیتی را میتوان با ابزارهای مختلف تقویت کرد، اما انسانها در شرایط مختلف تصمیمهای متفاوتی میگیرند. ترس، عجله، اعتماد بیش از حد یا حتی تمایل به کمک کردن میتواند باعث شود فرد بدون بررسی کافی، درخواست مهاجم را قبول کند.
برای مثال، پیامی با مضمون «حساب شما تا چند دقیقه دیگر مسدود میشود» میتواند فرد را تحت فشار قرار دهد تا بدون بررسی دقیق روی لینک کلیک کند.
مهاجم در واقع تلاش میکند فرصت فکر کردن و بررسی کردن را از قربانی بگیرد.
روشهای رایج مهندسی اجتماعی
فیشینگ
در فیشینگ، مهاجم معمولاً پیام یا ایمیلی شبیه پیام یک سازمان یا سرویس معتبر ارسال میکند. هدف میتواند سرقت اطلاعات ورود، اطلاعات بانکی یا هدایت کاربر به یک سایت جعلی باشد.
پیام ممکن است ظاهری کاملاً رسمی داشته باشد، اما لینک آن به یک صفحه جعلی منتهی شود.
جعل هویت
در این روش، فرد مهاجم خودش را شخص دیگری معرفی میکند؛ مثلاً کارمند بانک، مدیر شرکت، پشتیبان فنی یا حتی یکی از همکاران.
مهاجم ممکن است از نام، تصویر، لحن یا اطلاعات واقعی آن فرد استفاده کند تا اعتماد قربانی را جلب کند.
حمله تلفنی
مهندسی اجتماعی فقط به ایمیل محدود نیست. مهاجم ممکن است تلفنی تماس بگیرد و با ایجاد یک موقعیت اضطراری از فرد بخواهد اطلاعاتی را اعلام کند.
برای نمونه، ممکن است خود را پشتیبان یک سرویس معرفی کرده و درخواست کد تأیید ورود کند.
طعمهگذاری
در طعمهگذاری، مهاجم چیزی وسوسهکننده به قربانی ارائه میدهد تا او را به انجام یک کار مشخص ترغیب کند؛ برای مثال وعده یک فایل، پیشنهاد جذاب یا دسترسی رایگان.
هدف واقعی میتواند نصب نرمافزار مخرب یا سرقت اطلاعات باشد.
سوءاستفاده از موقعیت اضطراری
یکی از تکنیکهای مؤثر، ایجاد احساس فوریت است. عباراتی مانند «همین حالا اقدام کنید»، «آخرین هشدار» یا «حساب شما در حال مسدود شدن است» باعث میشوند فرد کمتر درباره درخواست فکر کند.
کلاهبرداران چگونه اعتماد ایجاد میکنند؟
مهاجم معمولاً فقط یک دروغ ساده نمیگوید؛ بلکه تلاش میکند داستانی بسازد که منطقی به نظر برسد.
برای این کار ممکن است از اطلاعاتی استفاده کند که قبلاً از شبکههای اجتماعی، سایت شرکت یا منابع عمومی به دست آورده است.
مثلاً اگر نام مدیر یک شرکت و نام یکی از پروژههای آن را بداند، میتواند پیام خود را بسیار واقعیتر جلوه دهد.
به همین دلیل، انتشار اطلاعات بیش از حد درباره ساختار سازمان، کارکنان، پروژهها و اطلاعات تماس در فضای عمومی میتواند به مهاجم کمک کند.
از کجا بفهمیم با یک حمله مهندسی اجتماعی روبهرو هستیم؟
هیچ نشانهای بهتنهایی اثبات نمیکند که یک پیام کلاهبرداری است، اما ترکیب چند علامت باید باعث احتیاط شود:
- درخواست ناگهانی برای رمز عبور یا کد تأیید
- ایجاد فشار زمانی غیرعادی
- درخواست انتقال پول یا تغییر اطلاعات پرداخت
- لینک یا آدرس اینترنتی مشکوک
- درخواست اطلاعات محرمانه از طریق کانال غیرمعمول
- ادعای هویت فرد یا سازمانی بدون امکان راستیآزمایی
- ایجاد ترس، هیجان یا وعده یک منفعت غیرمنتظره
در چنین شرایطی، بهتر است قبل از هر اقدامی، درخواست را از طریق یک کانال مستقل بررسی کنید.
چگونه از خود و کسبوکارمان محافظت کنیم؟
مقابله با مهندسی اجتماعی فقط وظیفه واحد IT نیست. همه کارکنان باید بدانند چه اطلاعاتی حساس است و در چه شرایطی نباید آن را در اختیار دیگران قرار دهند.
چند عادت ساده میتواند احتمال موفقیت حملات را کاهش دهد:
- هیچگاه کدهای تأیید و رمزهای عبور را در اختیار دیگران قرار ندهید.
- قبل از کلیک روی لینکها، مقصد آنها را بررسی کنید.
- درخواستهای مالی غیرعادی را از طریق یک روش ارتباطی دیگر تأیید کنید.
- در برابر پیامهای فوری و تهدیدآمیز عجله نکنید.
- حسابهای مهم را به احراز هویت دومرحلهای مجهز کنید.
- اطلاعات غیرضروری درباره شرکت و کارکنان را عمومی نکنید.
- آموزش امنیت سایبری را بهصورت دورهای برای کارکنان برگزار کنید.
اگر قربانی مهندسی اجتماعی شدیم چه کنیم؟
اگر اطلاعات حساب یا اطلاعات حساس را در اختیار فردی مشکوک قرار دادهاید، منتظر نمانید. رمزهای عبور مرتبط را تغییر دهید، نشستهای فعال را بررسی کنید و در صورت امکان دسترسیهای مشکوک را لغو کنید.
اگر اطلاعات مالی یا بانکی در میان بوده است، باید سریعاً با ارائهدهنده خدمات مالی مربوطه تماس بگیرید.
در محیط کاری نیز لازم است حادثه بدون ترس از سرزنش گزارش شود. گزارش سریع میتواند به سایر افراد کمک کند تا در دام همان حمله گرفتار نشوند.
در آخر…
مهندسی اجتماعی نشان میدهد که امنیت سایبری فقط به فناوری وابسته نیست. مهاجمان میتوانند با ایجاد ترس، عجله، اعتماد یا هیجان، افراد را به تصمیمهایی هدایت کنند که امنیت اطلاعات را به خطر میاندازد.
شناخت روشهایی مانند فیشینگ، جعل هویت و تماسهای فریبکارانه، همراه با راستیآزمایی درخواستهای حساس و آموزش مستمر، میتواند نقش مهمی در کاهش این خطر داشته باشد.
برای آشنایی بیشتر با روشهای محافظت از اطلاعات و مدیریت ریسکهای دیجیتال، میتوانید با مشاوران حرفهای ما در پلتفرم مشاوره جامع و آنلاین الوکمک در ارتباط باشید.
تا حالا با پیامی مواجه شدهاید که در لحظه واقعی به نظر برسد اما بعداً متوجه شوید احتمالاً یک تلاش برای فریب شما بوده است؟